
5 Fatti Chiave
- I registri cartacei tradizionali violano la riservatezza esponendo i dati di tutti i visitatori precedenti.
- Il regolamento generale sulla protezione dei dati impone di raccogliere solo le informazioni strettamente necessarie per la sicurezza aziendale.
- L’utilizzo di un sistema digitale moderno riduce drasticamente il rischio di sanzioni legate alla gestione non conforme dei dati.
- I dati dei visitatori devono essere conservati solo per il tempo strettamente necessario e poi cancellati automaticamente.
- L’integrazione del sistema con gli strumenti IT aziendali aumenta sia la sicurezza informatica sia l’efficienza operativa.
La gestione dei visitatori conforme al GDPR richiede l’implementazione di processi digitali e trasparenti per raccogliere, trattare e conservare i dati personali in totale sicurezza. Sostituendo i registri cartacei con software automatizzati, le aziende garantiscono la massima tutela della privacy, limitano l’accesso alle informazioni sensibili e rispettano rigorosamente le normative europee sulla protezione dei dati.
Per garantire la conformità al GDPR nella gestione dei visitatori, le aziende devono eliminare i registri cartacei a favore di un Visitor Management System. Questo strumento garantisce il rispetto della minimizzazione dei dati, raccoglie il consenso esplicito, applica la cancellazione automatica delle informazioni personali e mantiene un audit trail completo e sicuro delle presenze aziendali.
Scarica la nostra guida gratuita per analizzare i flussi d’ingresso della tua azienda ed evitare gli errori più comuni nell’integrazione del software.
Perché il GDPR è importante nella gestione dei visitatori?
Accogliere i visitatori in azienda non è solo una questione di cortesia, ma comporta precisi requisiti di conformità normativa e tutela della riservatezza. Il regolamento generale sulla protezione dei dati impone regole chiare per proteggere chiunque varchi la soglia delle sedi aziendali.
Quali dati personali vengono raccolti
Quando un ospite arriva in sede, vengono registrati diversi dati personali fondamentali per identificare il soggetto. Tra questi rientrano nome, cognome, azienda di appartenenza, numero di telefono, e-mail e orari di ingresso ed uscita. In contesti ad alta sicurezza, possono essere richiesti anche documenti d’identità o targhe dei veicoli.
Obblighi delle aziende
Ogni organizzazione agisce come titolare del trattamento e deve tutelare la privacy visitatori. Gli obblighi principali includono:
- Informare preventivamente gli ospiti sul trattamento dei loro dati.
- Garantire che le informazioni raccolte non siano visibili ad estranei.
- Proteggere i dati da accessi non autorizzati o perdite accidentali.
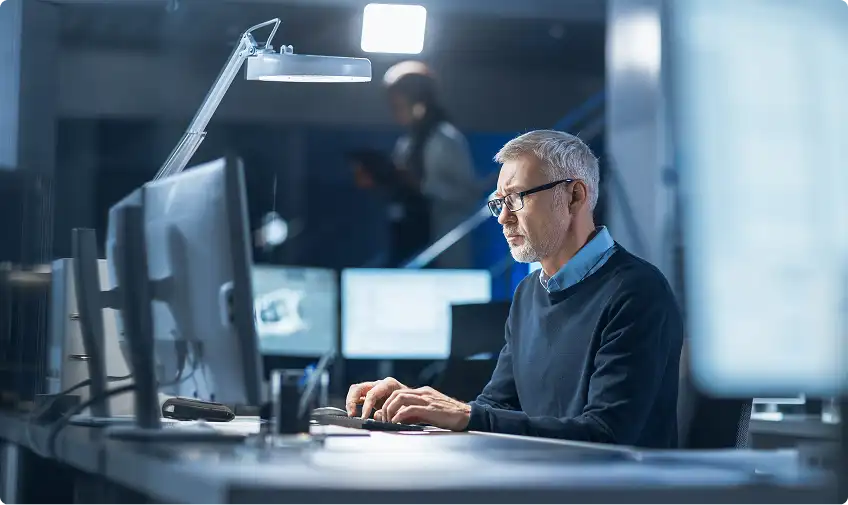
Quali requisiti impone il GDPR?
La normativa europea stabilisce principi chiave indispensabili per strutturare un processo di accoglienza pienamente a norma. Un approccio non strutturato rischia di esporre l’organizzazione a pesanti sanzioni amministrative.
Principio di minimizzazione dei dati
Il principio di minimizzazione dei dati richiede di raccogliere solo le informazioni indispensabili per raggiungere la finalità prefissata, ossia la sicurezza degli ambienti. Chiedere dettagli superflui rappresenta una diretta violazione delle direttive comunitarie.
Base giuridica del trattamento
Trattare le informazioni dei visitatori richiede una precisa base giuridica. Nella maggior parte dei casi si fa leva sul legittimo interesse del titolare a proteggere i beni aziendali o sull’ottenimento di un esplicito consenso dell’interessato al momento dell’accesso, gestibile tramite moderne soluzioni di reception digitale.
Informativa sulla privacy
Prima di raccogliere qualsiasi dato, l’azienda deve fornire un’informativa privacy chiara e comprensibile. Il documento deve indicare chi tratta i dati, per quali scopi, per quanto tempo e come esercitare i propri diritti.
Conservazione e cancellazione dei dati
I dati personali non possono essere archiviati a tempo indeterminato. Il periodo di conservazione deve essere congruo rispetto alle finalità di sicurezza, solitamente limitato a pochi giorni o settimane, con successiva distruzione sicura.
Diritti degli interessati
Il regolamento garantisce precisi diritti dell’interessato, tra cui l’accesso, la rettifica e la cancellazione dei propri dati. L’azienda deve disporre di procedure rapide per rispondere a queste richieste senza ritardi ingiustificati.
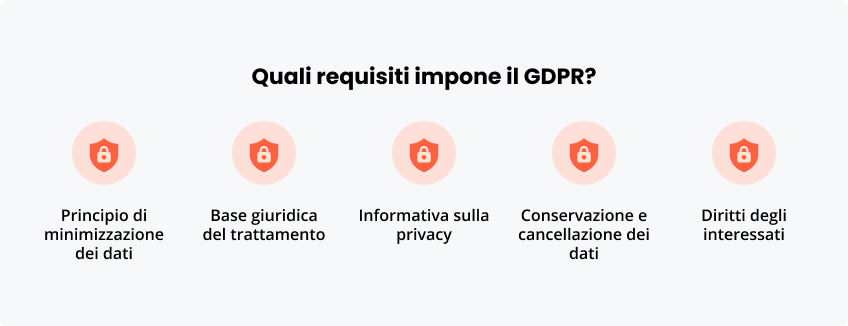
Come un Visitor Management System supporta la conformità al GDPR?
I vecchi registri cartacei posizionati al desk sono un rischio costante per la riservatezza. L’adozione di una piattaforma dedicata alla gestione visitatori gdpr elimina alla radice la vulnerabilità dei dati.
Registrazione digitale dei visitatori
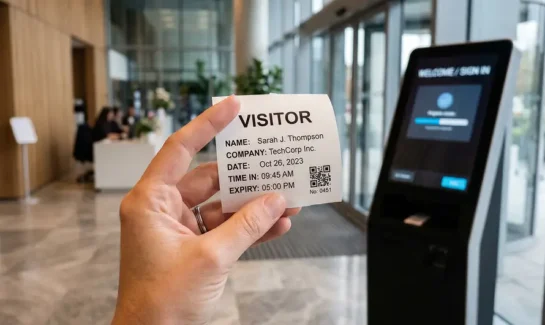
Un moderno visitor management system consente un check-in rapido, autonomo ed estremamente sicuro. Le informazioni inserite dagli ospiti tramite tablet o chioschi rimangono riservate e invisibili ai visitatori successivi.
Gestione del consenso e delle informative
Le piattaforme digitali mostrano l’informativa direttamente sullo schermo, richiedendo la firma digitale o l’accettazione esplicita. Questo processo garantisce la protezione dati visitatori in modo standardizzato e tracciabile.
Controllo degli accessi AI dati
A differenza della carta, un software gestione visitatori protegge le informazioni tramite credenziali riservate. Solo il personale autorizzato può accedere al database degli ingressi per motivate esigenze di servizio.
Audit trail e tracciabilità
I sistemi avanzati generano automaticamente un audit trail dettagliato. Questo registro digitale rileva ogni registrazione, modifica o consultazione, facilitando le verifiche di compliance e dimostrando il rispetto del principio di accountability.
Cancellazione automatica dei dati
Grazie all’automazione processi, il sistema provvede alla cancellazione definitiva dei registri allo scadere del periodo impostato, sollevando il personale da noiose attività manuali.
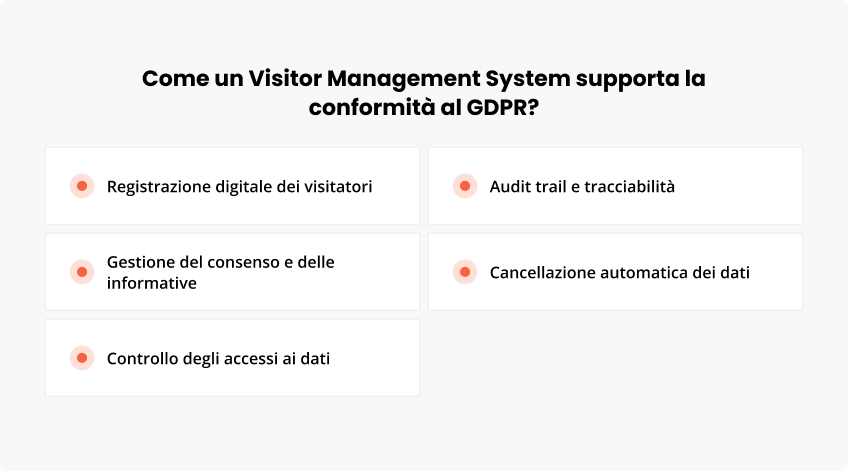
Quali funzionalità aumentano la sicurezza dei dati?
Un’architettura software solida offre funzionalità di sicurezza informatica progettate per tutelare i dati in ogni fase del loro ciclo di vita.
Gestione dei ruoli e delle autorizzazioni
Attraverso un rigido controllo accessi, è possibile definire chi può visualizzare o esportare le informazioni. Receptionist, responsabili della sicurezza e amministratori IT avranno permessi differenziati in base alle proprie mansioni.
Crittografia dei dati
La crittografia protegge i dati sia durante il transito che quando sono archiviati nei server. Anche in caso di intercettazione, le informazioni rimangono del tutto inintelligibili a terzi non autorizzati.
Log delle attività
Ogni operazione eseguita nel sistema viene annotata all’interno di un log attività inalterabile. Questo strumento permette di ricostruire con esattezza le azioni compiute sul sistema e rilevare eventuali anomalie.
Backup e continuità operativa
I servizi di backup automatici e ridondanti assicurano il pronto ripristino delle informazioni in caso di guasti hardware o attacchi informatici, garantendo la continuità dei servizi aziendali.
Autenticazione a più fattori
Per accedere al pannello di controllo è consigliabile impostare l’autenticazione multifattore. L’uso di un secondo fattore di verifica abbatte il rischio di intrusioni dovute a credenziali compromesse.
Integrazione con gli altri sistemi aziendali
Un sistema all’avanguardia non lavora in isolamento, ma si integra con l’infrastruttura IT esistente per ottimizzare i workflow operativi e migliorare la sicurezza globale.
Controllo accessi
Sincronizzare la registrazione dei visitatori con i varchi fisici consente di rilasciare badge temporanei o QR code a tempo limitato, revocando automaticamente i permessi all’uscita dell’ospite.
Active Directory ed Entra ID
L’integrazione con active directory e entra id semplifica l’autenticazione dei dipendenti che accolgono gli ospiti e automatizza l’assegnazione delle autorizzazioni in base ai ruoli aziendali.
Sistemi HR ed ERP
Connettere la piattaforma con i moduli hr e i sistemi erp garantisce un coordinamento fluido della presenza degli ospiti, facilitando l’organizzazione di riunioni e la rendicontazione delle attività. Per scenari complessi o assistenza avanzata all’accoglienza, molte strutture scelgono di integrare assistenti IA guidati.
Microsoft Outlook e Google Calendar
Grazie alla sincronizzazione con microsoft outlook e google calendar, i dipendenti possono pre-registrare gli ospiti direttamente dall’invito alla riunione, velocizzando il check-in all’arrivo.
SIEM e sistemi di sicurezza
L’invio dei dati agli strumenti siem aziendali permette di correlare gli accessi fisici con gli eventi della rete informatica, elevando la protezione complessiva dell’organizzazione.
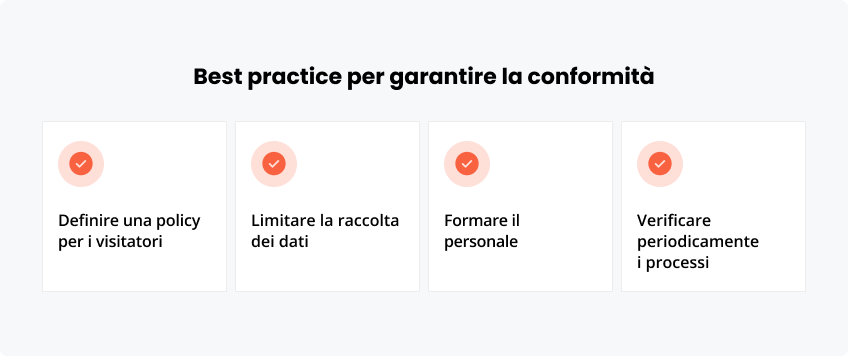
Best practice per garantire la conformità
Oltre ad adottare le giuste tecnologie, le aziende devono definire procedure chiare per la corretta gestione dati visitatori.
Definire una policy per i visitatori
È fondamentale redigere un documento interno che chiarisca come gestire gli ospiti, quali dati raccogliere e chi sia il responsabile della verifica degli accessi.
Limitare la raccolta dei dati
Applicare rigide regole di visitor management gdpr significa evitare richieste inutili. È opportuno limitare la registrazione ai soli dati strettamente necessari per le finalità di sicurezza.
Formare il personale
Gli addetti alla reception e il personale di sicurezza devono ricevere una formazione specifica sul gdpr gestione visitatori, comprendendo l’importanza della riservatezza e l’uso corretto degli strumenti digitali.
Verificare periodicamente i processi
Audit regolari permettono di identificare eventuali falle nei processi di accoglienza, aggiornare le informative privacy ed eliminare i file non più necessari.
Errori da evitare
Alcune cattive abitudini operative continuano a mettere a rischio le aziende, esponendole a possibili contestazioni da parte delle autorità di controllo.
Conservare i dati più del necessario
Mantenere la memoria degli ingressi per mesi o anni senza un valido motivo costituisce un’infrazione diretta. È essenziale automatizzare l’eliminazione dei dati.
Utilizzare registri cartacei accessibili a tutti
Il classico quaderno all’ingresso consente a chiunque di consultare i nomi degli ospiti precedenti, creando un’evidente breccia nella riservatezza dei visitatori. Per superare questa criticità e gestire al meglio le chiamate di benvenuto o la consulenza all’ingresso, è utile adottare postazioni avanzate di videoconsulenza chiosco.
Non gestire i diritti degli interessati
Ignorare le richieste di cancellazione o rettifica avanzate dagli ospiti rappresenta una grave inadempienza. Le procedure interne devono garantire risposte tempestive.
Trascurare audit e controlli periodici
Mancare di verificare l’efficacia dei software e dei protocolli interni aumenta la probabilità di incidenti di sicurezza e vulnerabilità non rilevate.
Scopri come i nostri clienti hanno trasformato la comunicazione e l’accoglienza.
Comparativa: Registri Cartacei vs Visitor Management System
| Caratteristica | Registro Cartaceo | Visitor Management System |
|---|---|---|
| Protezione della Privacy | Bassa (dati visibili a chiunque) | Elevata (dati visibili solo agli autorizzati) |
| Conformità al GDPR | Scarsa e difficile da dimostrare | Nativa con cancellazione e audit trail |
| Gestione delle Informative | Complessa e soggetta a smarrimento | Integrata a schermo con firma digitale |
| Accuratezza dei Dati | Soggetta ad errori di scrittura | Elevata grazie al check-in guidato |
| Cancellazione dei Dati | Manuale e spesso dimenticata | Automatica secondo le policy impostate |
Conclusioni
La gestione degli ospiti secondo i canoni della visitor management moderna non deve essere vista come un mero adempimento burocratico, ma come un’opportunità per migliorare l’immagine dell’azienda ed elevarne gli standard di sicurezza. Sostituire le vecchie prassi manuali con una soluzione tecnologica completa per la gestione dei visitatori garantisce la piena aderenza alle normative vigenti, tutelando sia l’organizzazione sia la riservatezza delle persone ospitate.
Fonti autorevoli
Garante per la protezione dei dati personali
Regolamento UE 2016/679 (GDPR) – EUR-Lex
FAQ
Per garantire la conformità, è necessario sostituire i registri cartacei con un software digitale. Bisogna fornire un’informativa chiara, raccogliere solo i dati essenziali, proteggerli con adeguate misure informatiche e definirne la cancellazione automatica allo scadere dei termini stabiliti.
È consentito raccogliere unicamente i dati necessari ad identificare l’ospite e a garantire la sicurezza aziendale, quali nome, cognome, azienda, e-mail e orario di presenza. Informazioni eccedenti o non pertinenti non devono essere richieste.
I dati devono essere conservati per il tempo strettamente indispensabile a soddisfare le finalità di sicurezza, in genere da poche giornate a un massimo di qualche settimana. Fanno eccezione i casi in cui specifiche disposizioni di legge impongano termini differenti.
Sì, un sistema digitale integra nativamente le garanzie richieste dalla legge: nasconde i dati ad estranei, gestisce le informative, applica il controllo degli accessi e consente la cancellazione automatica delle registrazioni in modo del tutto tracciabile.
Si raccomanda l’uso di crittografia per i dati memorizzati e trasmessi, autenticazione a più fattori per gli operatori, profili di accesso limitati in base al ruolo, registrazione dei log di attività e backup periodici delle informazioni.
Gli errori più frequenti sono l’impiego di registri cartacei liberamente consultabili, la richiesta di informazioni superflue, la conservazione indefinita dei dati e la mancata preparazione del personale sulle regole di protezione della riservatezza.